Enhver leverandør, du er afhængig af, er en risiko, du ikke har fuld kontrol over. Og nogle af de vigtigste afhængigheder er virksomheder, du aldrig har haft en kontrakt med: underleverandørerne bag dine leverandører.
Sådan identificerer du de risici, gennemfører en leverandørrisikovurdering og beslutter, hvordan du håndterer dem løbende.
Hvorfor leverandørrisikostyring er vigtig
Et par grunde til, at leverandørrisikostyring er vigtig:
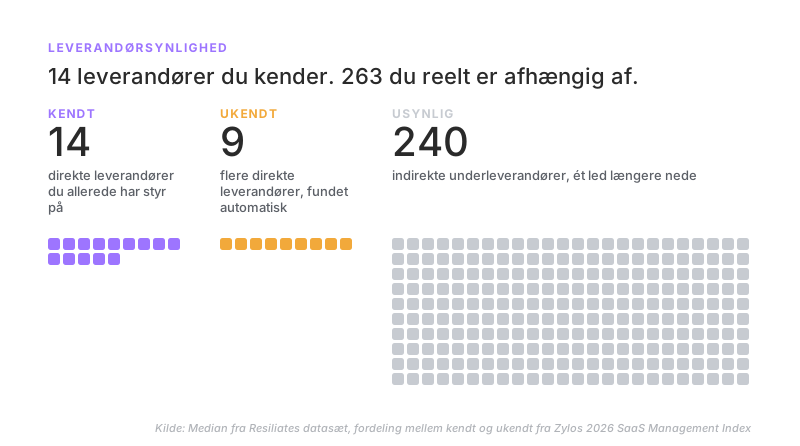
- Din leverandørliste er sandsynligvis ufuldstændig. Zylos 2026 SaaS Management Index viser, at virksomheder typisk har 1,7× flere SaaS-applikationer, end de tror. Resiliate kortlægger et median på 23 direkte teknologileverandører pr. virksomhed, hvor nogle virksomheder har mere end 160. I den skala vil et tilsvarende synlighedsgab betyde, at man overser cirka 9 til 66 leverandører i en risikovurdering.
- Så er der leverandørerne bag dine leverandører. Din lønudbyder kan være afhængig af en filoverførselstjeneste. Dit CRM-system kan afhænge af en cloududbyder, en identitetsplatform, et analyseværktøj og anden infrastruktur. Du har måske aldrig underskrevet en kontrakt med de virksomheder, men deres nedbrud kan stadig ramme dig. I Resiliates datasæt har den typiske (median) virksomhed 240 indirekte teknologiafhængigheder, nogle med over 600.
- Forskellige leverandører deler ofte de samme afhængigheder. Det skaber koncentrationsrisiko. På tværs af Resiliates data er 87% af virksomhederne på en eller anden måde afhængige af Google, mens omkring halvdelen er afhængige af Microsoft eller AWS. Det, der ligner en diversificeret leverandørportefølje, kan stadig være stærkt afhængig af en håndfuld virksomheder under overfladen.
- Billedet ændrer sig hele tiden. Leverandører tilføjer underleverandører, skifter infrastruktur, bliver opkøbt og rammes af hændelser. Et regneark eller et årligt spørgeskema begynder at blive forældet, i samme øjeblik det er færdigt.
Hvad er et eksempel på leverandørrisiko?
Det MOVEit-databrud fra 2023 er et godt eksempel.
Angribere med forbindelse til Cl0p-gruppen udnyttede en sårbarhed i MOVEit, et filoverførselsværktøj fra Progress Software. Zellis, en britisk lønudbyder, brugte MOVEit som en del af sin service.
Da MOVEit blev kompromitteret, blev data tilhørende Zellis' kunder, herunder British Airways, Boots og BBC, eksponeret.
De virksomheder havde ikke selv valgt MOVEit. Deres relation var til Zellis. Men en sårbarhed ét led længere nede i forsyningskæden nåede alligevel dem.
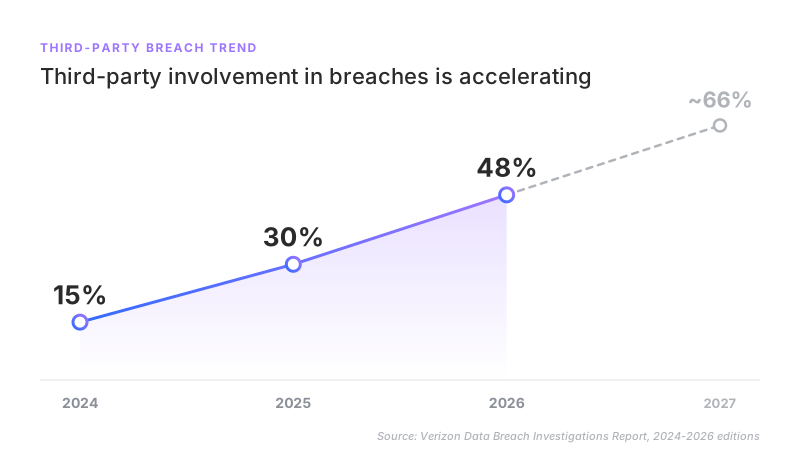
Denne form for tredjepartseksponering bliver stadig vigtigere. Verizons 2026 Data Breach Investigations Report viser, at tredjeparter var involveret i 48% af databrud, op fra 30% året før.
Sådan gennemfører du en leverandørrisikovurdering
- Kortlæg leverandøren og dens afhængigheder. Identificér, hvad leverandøren leverer, hvilken forretningsproces der afhænger af den, og hvad der ligger under den: cloudinfrastruktur, underleverandører, identitetsudbydere, betalingsudbydere og andre kritiske services.
- Ranger efter kritikalitet. Vurder, hvad der sker, hvis leverandøren bliver utilgængelig. En leverandør bag din betalingsflow fortjener mere opmærksomhed end en bag et marketingværktøj, selvom du investerer mere i marketing.
- Verificér, hvad du kan, uafhængigt. Sammenhold det, leverandøren fortæller dig, med uafhængigt tilgængelig information om dens teknologi, underleverandører, hændelser og afhængigheder. Resiliate gør dette automatisk, så vurderingen ikke udelukkende bygger på leverandørens egen udlægning.
- Scor sandsynlighed og konsekvens hver for sig. Risiko udtrykkes typisk som sandsynlighed × konsekvens. En leverandør, der fejler ofte, men forårsager lille forstyrrelse, er et andet problem end en, der næsten aldrig fejler, men som ville stoppe en kritisk forretningsproces, når det sker.
- Overvåg og revurdér. Antag ikke, at vurderingen forbliver præcis efter onboarding. Leverandører ændrer sig, hændelser sker, og nye afhængigheder opstår. Med Resiliate kan du følge leverandører og modtage alarmer, når noget ændrer sig i dit netværk, eller der opstår en forstyrrelse.
Har jeg brug for software til leverandørrisikostyring?
For de fleste organisationer, der er stærkt afhængige af teknologi, ja. Problemet er, at manuelle revisioner baseret på spørgeskemaer kan blive forældede næsten øjeblikkeligt efter, de er gennemført.
En leverandør kan skifte underleverandører, flytte infrastruktur, opkøbe en anden virksomhed, opleve nedbrud eller begynde at bruge en ny udbyder når som helst.
En årlig gennemgang fanger ikke de ændringer i realtid.
Software til leverandørrisikostyring kan overvåge dit netværk løbende og give dig besked, når noget ændrer sig.
Sådan begynder du at overvåge leverandører
Start med at kortlægge de teknologileverandører, din virksomhed reelt er afhængig af.
Resiliate kortlægger automatisk dine direkte teknologileverandører og underleverandørerne bag dem.
Derfra følger du de virksomheder, der betyder mest, og får besked, når noget ændrer sig.
Resiliate har allerede kortlagt 6.000+ virksomheder og 90.000+ leverandørrelationer.
Referencer
- Zylo, 2026 SaaS Management Index
- Verizon, 2026 Data Breach Investigations Report
- Computer Weekly, More data stolen in 2023 MOVEit attacks comes to light